Audit TI
Audits de sécurité informatique structurés pour la conformité Loi 25.
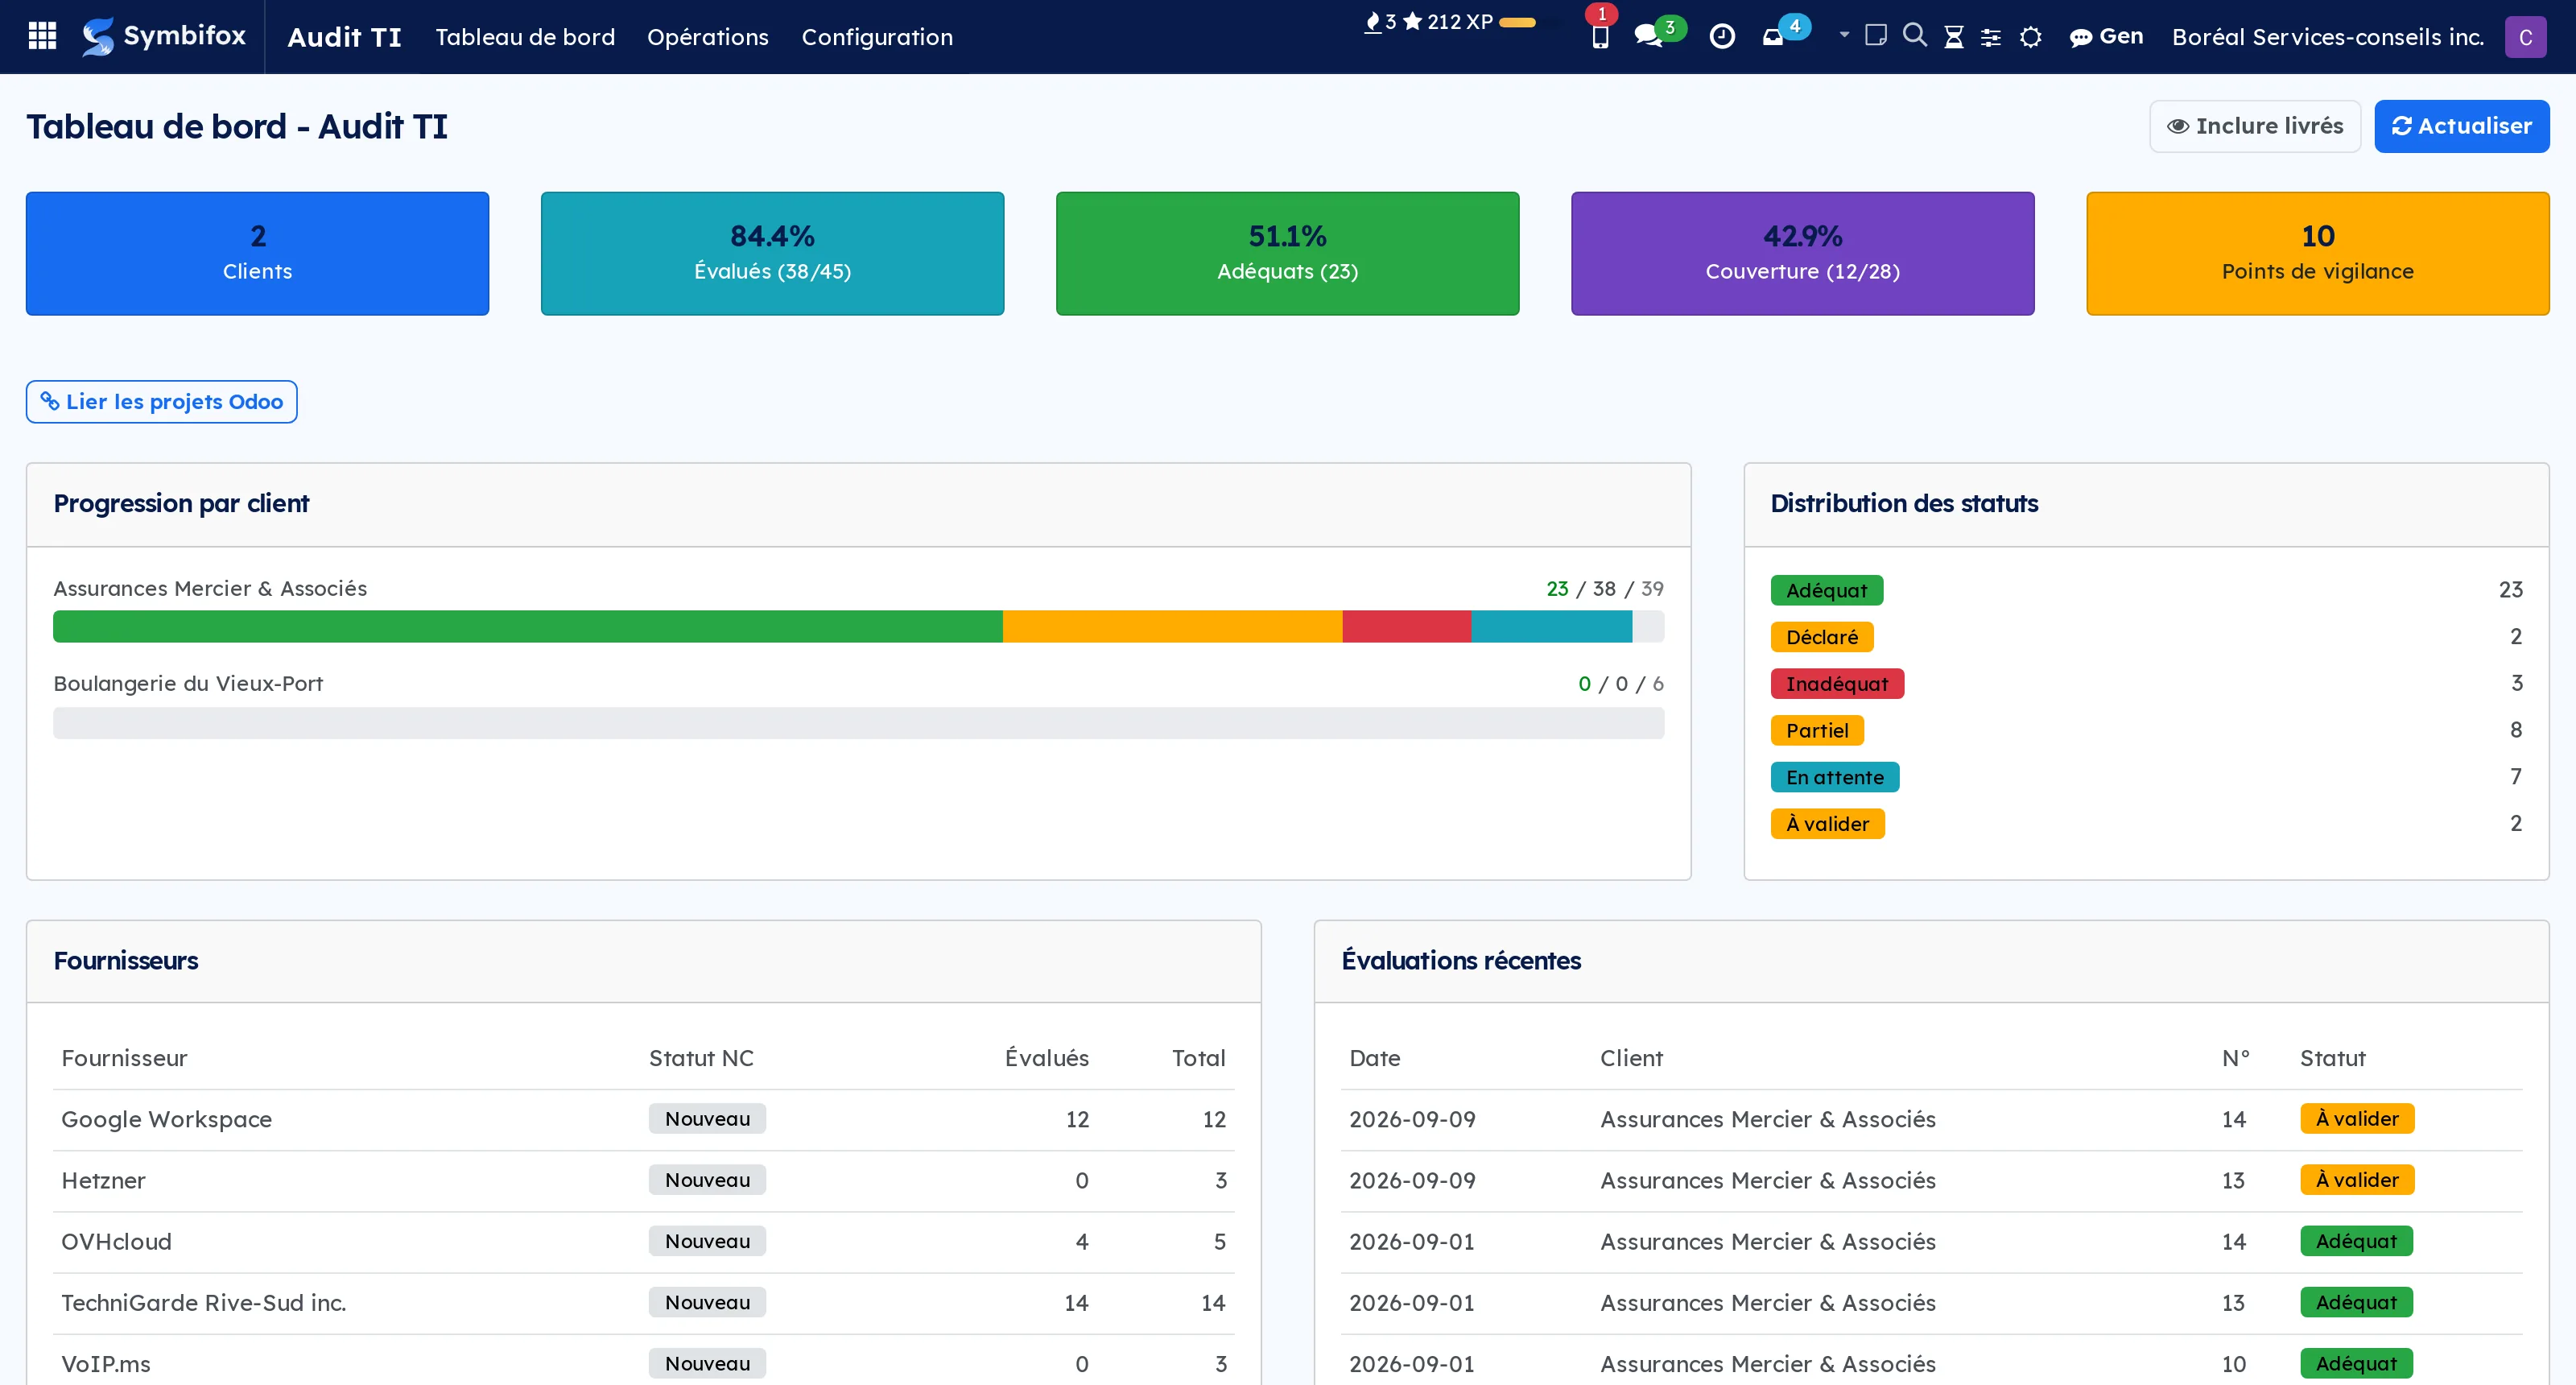
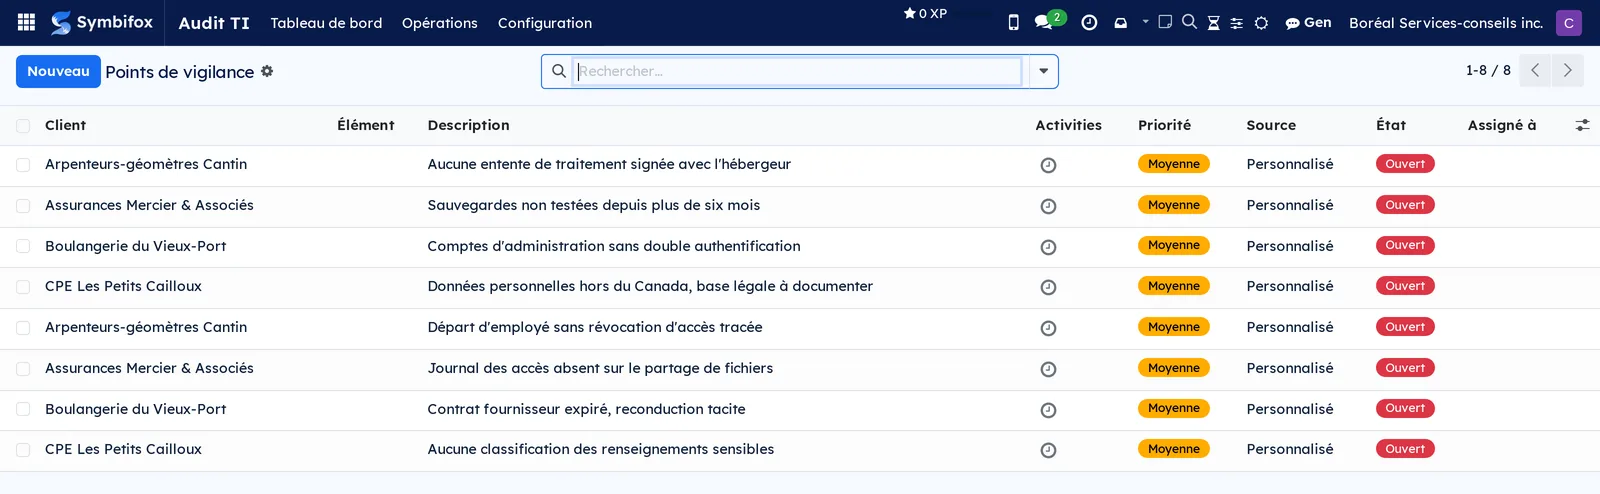
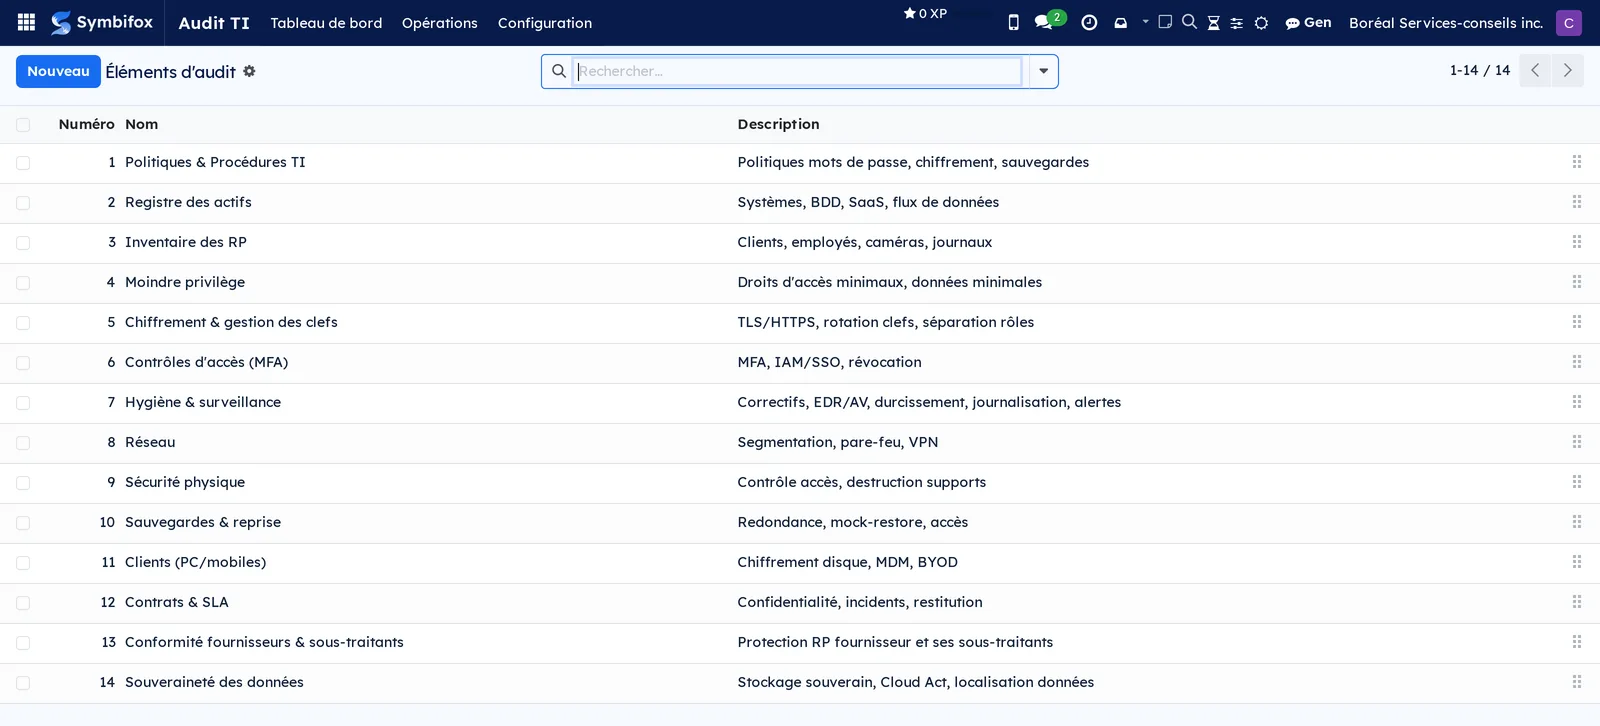
Un audit TI se raconte facilement et se prouve difficilement. La question qui revient n'est pas « avez-vous des sauvegardes » mais « lequel de vos quatre fournisseurs les tient, et depuis quand ».
Cinq notions suffisent. Un élément d'audit est un thème à vérifier : quatorze sont livrés avec le module, des politiques aux sauvegardes. Un fournisseur TI est un tiers qui touche aux données de l'organisation auditée. Un client audité est le dossier du mandat. Une évaluation est le croisement d'un client, d'un fournisseur et d'un élément : c'est la case de la grille, et elle porte un statut. Un point de vigilance est un risque relevé en cours de mandat, avec sa priorité et sa personne responsable.
Le croisement est ce qui change tout. Évaluer un élément sans nommer le fournisseur qui le porte donne un rapport qu'on ne peut pas remettre à quelqu'un pour qu'il agisse.
Le tableau de bord résume chaque mandat en trois nombres, les éléments verts, jaunes et rouges, sans ouvrir le dossier. La couverture y figure à côté du taux d'adéquation : un mandat à 100 % d'adéquat sur 30 % d'évalué n'est pas un bon mandat.
Co-développé avec PME Conforme pour les audits Loi 25 des PME et OBNL québécois.
Comparable à Vanta ou Drata, adapté à la Loi 25
On regarde votre cas ensemble ?
Dites-nous ce que vous faites tourner aujourd'hui. On vous dira honnêtement si Symbifox aide ou pas.
Le catalogue s'étoffe presque chaque mois.
Ce qui s'ajoute, ce qu'on apprend en le déployant, et rien d'autre. Vous partez quand vous voulez.
Un courriel de confirmation, et rien avant que vous ayez suivi son lien. Ensuite, 10 courriels d'accueil, un par semaine, puis les nouveautés. Pas de traqueur, pas de revente.